Exclusivo
Sabedoria do líder 1
por
Megan Reitz e John Higgins
Status de leitura
Faça login para usar este recurso
Edição #37 do MIT SMR Brasil
©2026 MIT Sloan Management Review Brasil. Todos os direitos reservados. A reprodução, total ou parcial, é proibida sem a autorização prévia e expressa do CNEX.
Muitas empresas acabam segmentando a gestão de riscos em grupos de diferentes áreas que não colaboram entre si ou não compartilham tecnologia. Entenda por que isso é um perigo e veja exemplos que seguem o caminho oposto
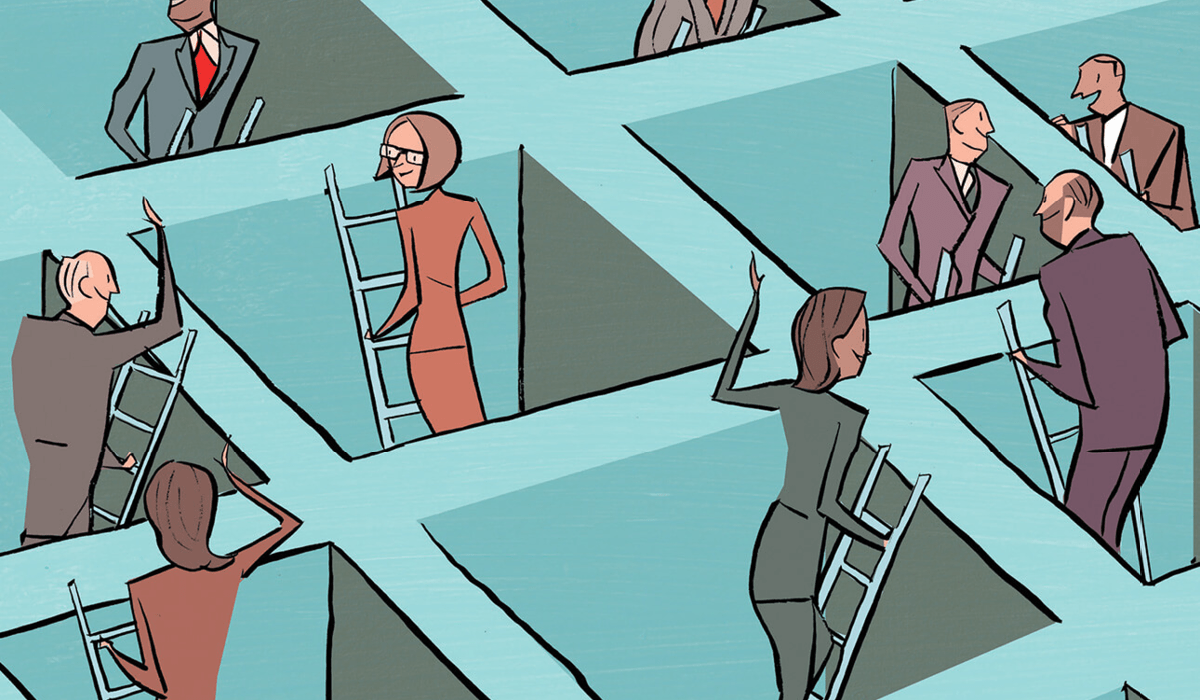
Ameaças à segurança cibernética, impacto de tensões geopolíticas, riscos de grandes desastres climáticos às cadeias de fornecimento, volatilidade econômica… As empresas precisam gerir, hoje, uma gama cada vez mais complexa de riscos.
Muitas delas reúnem recursos, pessoal e tecnologia avançada para entender por completo as ameaças potenciais. Mas poucas reconhecem que silos existentes dentro de suas funções de administração de riscos minam esses esforços. Essa estruturação marcada pelo isolamento impede uma visão completa da situação.
A falta de colaboração entre as equipes de gestão de risco é algo generalizado, presente em todos os setores. Mais de 86% dos profissionais de auditoria e risco acreditam que os silos de dados afetam a capacidade de sua equipe de gerir riscos de maneira eficaz, de acordo com novos dados da plataforma de gestão de auditoria AuditBoard.
Quando as equipes e os dados estão desconectados, os esforços são duplicados. Surgem lacunas na cobertura de riscos.
Há uma comunicação limitada entre as equipes de governança, risco e conformidade. Para evitar esse cenário, a colaboração e o compartilhamento de dados precisam estar enraizados na cultura. Uma abordagem holística e conectada ajuda a atingir o objetivo comum a todos: mitigar riscos.
Uma boa gestão de riscos não é uma função monolítica. O Institute of Internal Auditors, organização internacional que estabelece os padrões de auditoria interna, aconselha as empresas a terem três linhas de defesa:
Os silos surgem em parte porque, historicamente, os profissionais de risco preferiram operar de maneira independente. Até certo ponto, isso ocorre porque eles valorizam a propriedade e o reconhecimento de seus resultados individuais, mas também por quererem manter a independência e a objetividade.
Como diversos outros profissionais, muitos daqueles que trabalham com risco e garantia se apegam a práticas desatualizadas. Dentro da profissão de auditoria, essa relutância em mudar é particularmente forte.
A dependência excessiva de tecnologias muito especializadas acaba criando mais ilhas isoladas entre as equipes de auditoria, conformidade e gerenciamento de riscos. À medida que os escopos e mandatos desses times se expandiram ao longo dos anos, muitos adotaram soluções personalizadas e cada vez mais específicas.
Isso limita a colaboração multifuncional, o compartilhamento de dados e a integração com outras ferramentas. O resultado é um ecossistema de tecnologia fragmentado, a partir do qual é difícil montar uma visão abrangente dos riscos.
A cultura de administração de riscos em silos está estabelecida há muito tempo e não mudará da noite para o dia. Criar um ambiente em que os principais participantes possam trabalhar juntos, reconhecendo suas habilidades e experiências únicas, requer o apoio da liderança.
A dependência de tecnologias muito especializadas isola ainda mais as equipes de auditoria
Como auditor interno de longa data, entendo que o conceito de colaboração pode criar ansiedade. Essa sensação de desconforto é o motivo pelo qual é importante ajudar os stakeholders a entenderem por que a mudança é necessária. Aqui estão três recomendações para começar:
1. Mapeie os riscos em toda a organização. As empresas não podem gerir adequadamente os riscos se não estiverem cientes deles. Liste as equipes voltadas para a garantia de segurança, mapeie as ações para os principais riscos e classifique o nível de cobertura dado por cada equipe. Essa visão consolidada de todo o portfólio de gestão de riscos dá à liderança uma perspectiva geral. Ela fornece clareza sobre as responsabilidades, facilita a colaboração e ajuda a identificar silos de dados.
Normalmente, um líder de gestão de riscos ou auditoria dará início ao processo de mapeamento de segurança. Por exemplo, um executivo responsável pela auditoria pode começar criando um inventário dos principais riscos para o negócio e, em seguida, mapear as atividades que estão no plano de auditoria da empresa, a fim de definir um ponto de partida. Uma vez que o mapa esteja completo, a equipe de auditoria pode revisar o trabalho de segurança e validar a adequação do trabalho.
A rede Darden Restaurants, que opera mais de 2 mil restaurantes na América do Norte, adotou uma matriz estruturada de risco e controle para garantir que suas equipes de segurança falem a mesma língua. O vice-presidente de auditoria interna, Scott St. John, indicou que o mapa é apenas o primeiro passo para chegar a uma maior atividade multifuncional.
Por exemplo, os auditores internos às vezes estão presentes nas revisões periódicas das equipes de conformidade, discussões do comitê de risco e simulações de resposta a incidentes do time de segurança da informação. Isso dá a eles uma visão melhor dos riscos associados às iniciativas do negócio.
O mapeamento de segurança é uma prática recomendada para melhorar a gestão de riscos, mas muitas empresas não fazem isso. Quase metade (47%) delas não tem uma maneira formalizada de documentar as atividades relacionadas aos principais riscos, de acordo com uma pesquisa de 2024, com 1.573 profissionais, realizada pelo AuditBoard.
A falta de visibilidade das atividades de segurança pode levar a lacunas na cobertura de riscos e à duplicação de esforços. Há uma série de recursos que podem ajudar as empresas a adotar uma abordagem de mapeamento que atenda às suas necessidades, como a orientação do Institute of Internal Auditors.
2. Cultive sinergias funcionais. Reunir diferentes equipes para colaboração multifuncional sempre que possível é outra iniciativa que pode ajudar a quebrar silos. Onde houver cruzamento entre as equipes, identifique e cultive oportunidades adicionais. Estes são alguns exemplos dos tipos de atividades cruzadas que podem quebrar barreiras culturais e de dados:
A Carrier, fornecedora multinacional de aquecimento e ar-condicionado, refrigeração de transporte e outros produtos e serviços, decidiu adotar uma abordagem de gestão de risco conectada. Jake Birmingham, recém-aposentado da vice-presidência de auditoria, trabalhava em estreita colaboração com o centro de operações de segurança da empresa (SOC, na sigla em inglês) e com a gestão de riscos corporativos (ERM).
Todos os anos, ele atualizava o comitê de auditoria sobre o quão bem os grupos estavam alinhados na identificação das principais questões e na comunicação entre si. Recentemente, a empresa adotou uma nova plataforma para SOC, ERM, auditorias operacionais e avaliação de risco de fraude, com todos os dados relevantes acessíveis em um só lugar por meio de painéis para análises e outros fins.
Outra empresa que segue as melhores práticas é a HubSpot, fornecedora de software de gestão de relacionamento com o cliente. Myriam Ormond, líder de auditoria interna, acredita que, se as equipes se alinharem aos principais indicadores de risco, é um bom ponto de partida para uma estratégia conectada. Isso garante que a organização possa medir e gerenciar riscos com eficácia e fornecer uma imagem clara do cenário.
3. Unifique a tecnologia na medida do possível. Ela pode ser um facilitador ou um impedimento. A dependência excessiva de tecnologias desatualizadas e altamente especializadas cria obstáculos para a comunicação e a colaboração. Apenas 39% das equipes de auditoria interna estão compartilhando tecnologias com outros times de governança, risco e conformidade, segundo um outro estudo do AuditBoard.
Na MDA Space, uma empresa aeroespacial canadense, as informações costumavam ser compartilhadas manualmente entre grupos de segurança por meio de planilhas, e-mails e pastas compartilhadas, de acordo com W. Scott Page, diretor de auditoria interna. A mudança para uma plataforma baseada em nuvem permitiu o compartilhamento de dados de risco e controle em toda a empresa.
A equipe de auditoria está trabalhando com mais eficiência e é capaz de coletar informações uma vez e reutilizá-las repetidamente. Isso também ajuda a obter uma visão mais profunda dos cenários.
A tecnologia atualizada que permite uma abordagem de risco interligada deve ter três elementos:
A GESTÃO INADEQUADA DE RISCOS pode levar ameaças à própria existência das empresas. Fazer essas mudanças sugeridas melhora a prática, dá aos líderes maior visibilidade das áreas potencialmente vulneráveis e os ajuda a se prepararem melhor quando os riscos se materializarem.
Você leu o post? Então faça login e tenha acesso ao recurso de “Marcar como lido”.



Você está aqui